PoC #22: バイブコーディングの落とし穴?
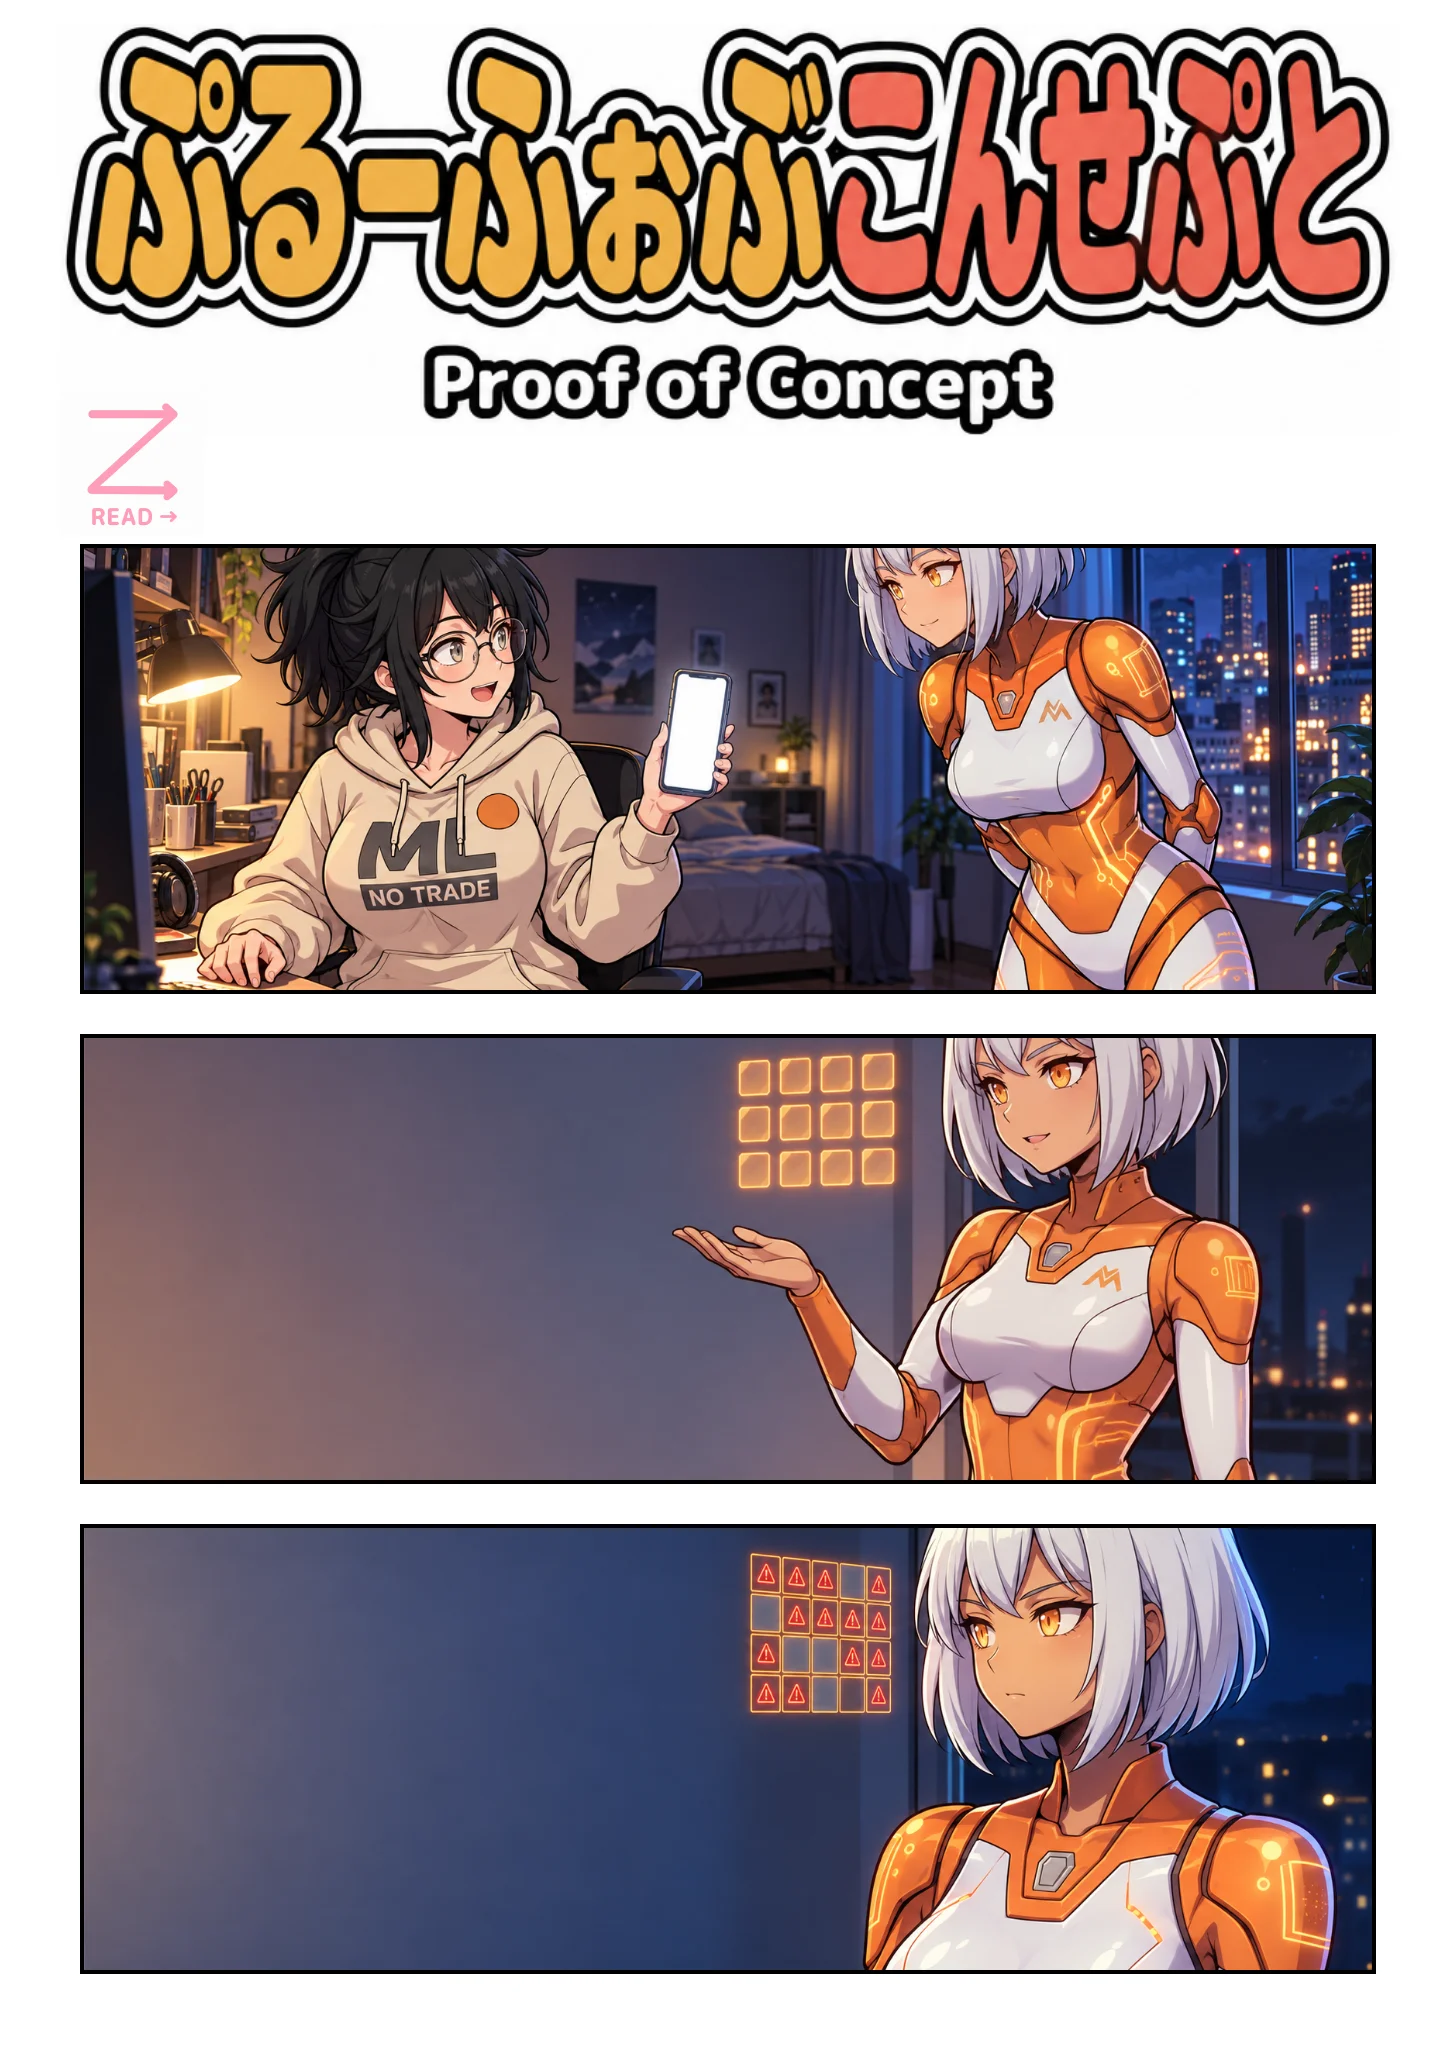
バイブコーディングのアプリ、
9 割に脆弱性って、
どういうこと?
9 割に脆弱性って、
どういうこと?
元は研究者の論文です。
調べたのは、GitHubに
公開されて実際に動いている
Claude Codeか Lovableで
作ったアプリ200個
調べたのは、GitHubに
公開されて実際に動いている
Claude Codeか Lovableで
作ったアプリ200個
悪用できる穴が 1つ以上
あったのが182個。
それで9 割です
あったのが182個。
それで9 割です
AI は、コーディングを
スタックオーバーフローと
GitHub で学んだって
説があるでしょ。
ダメなコードを丸写し
してるってこと?
スタックオーバーフローと
GitHub で学んだって
説があるでしょ。
ダメなコードを丸写し
してるってこと?
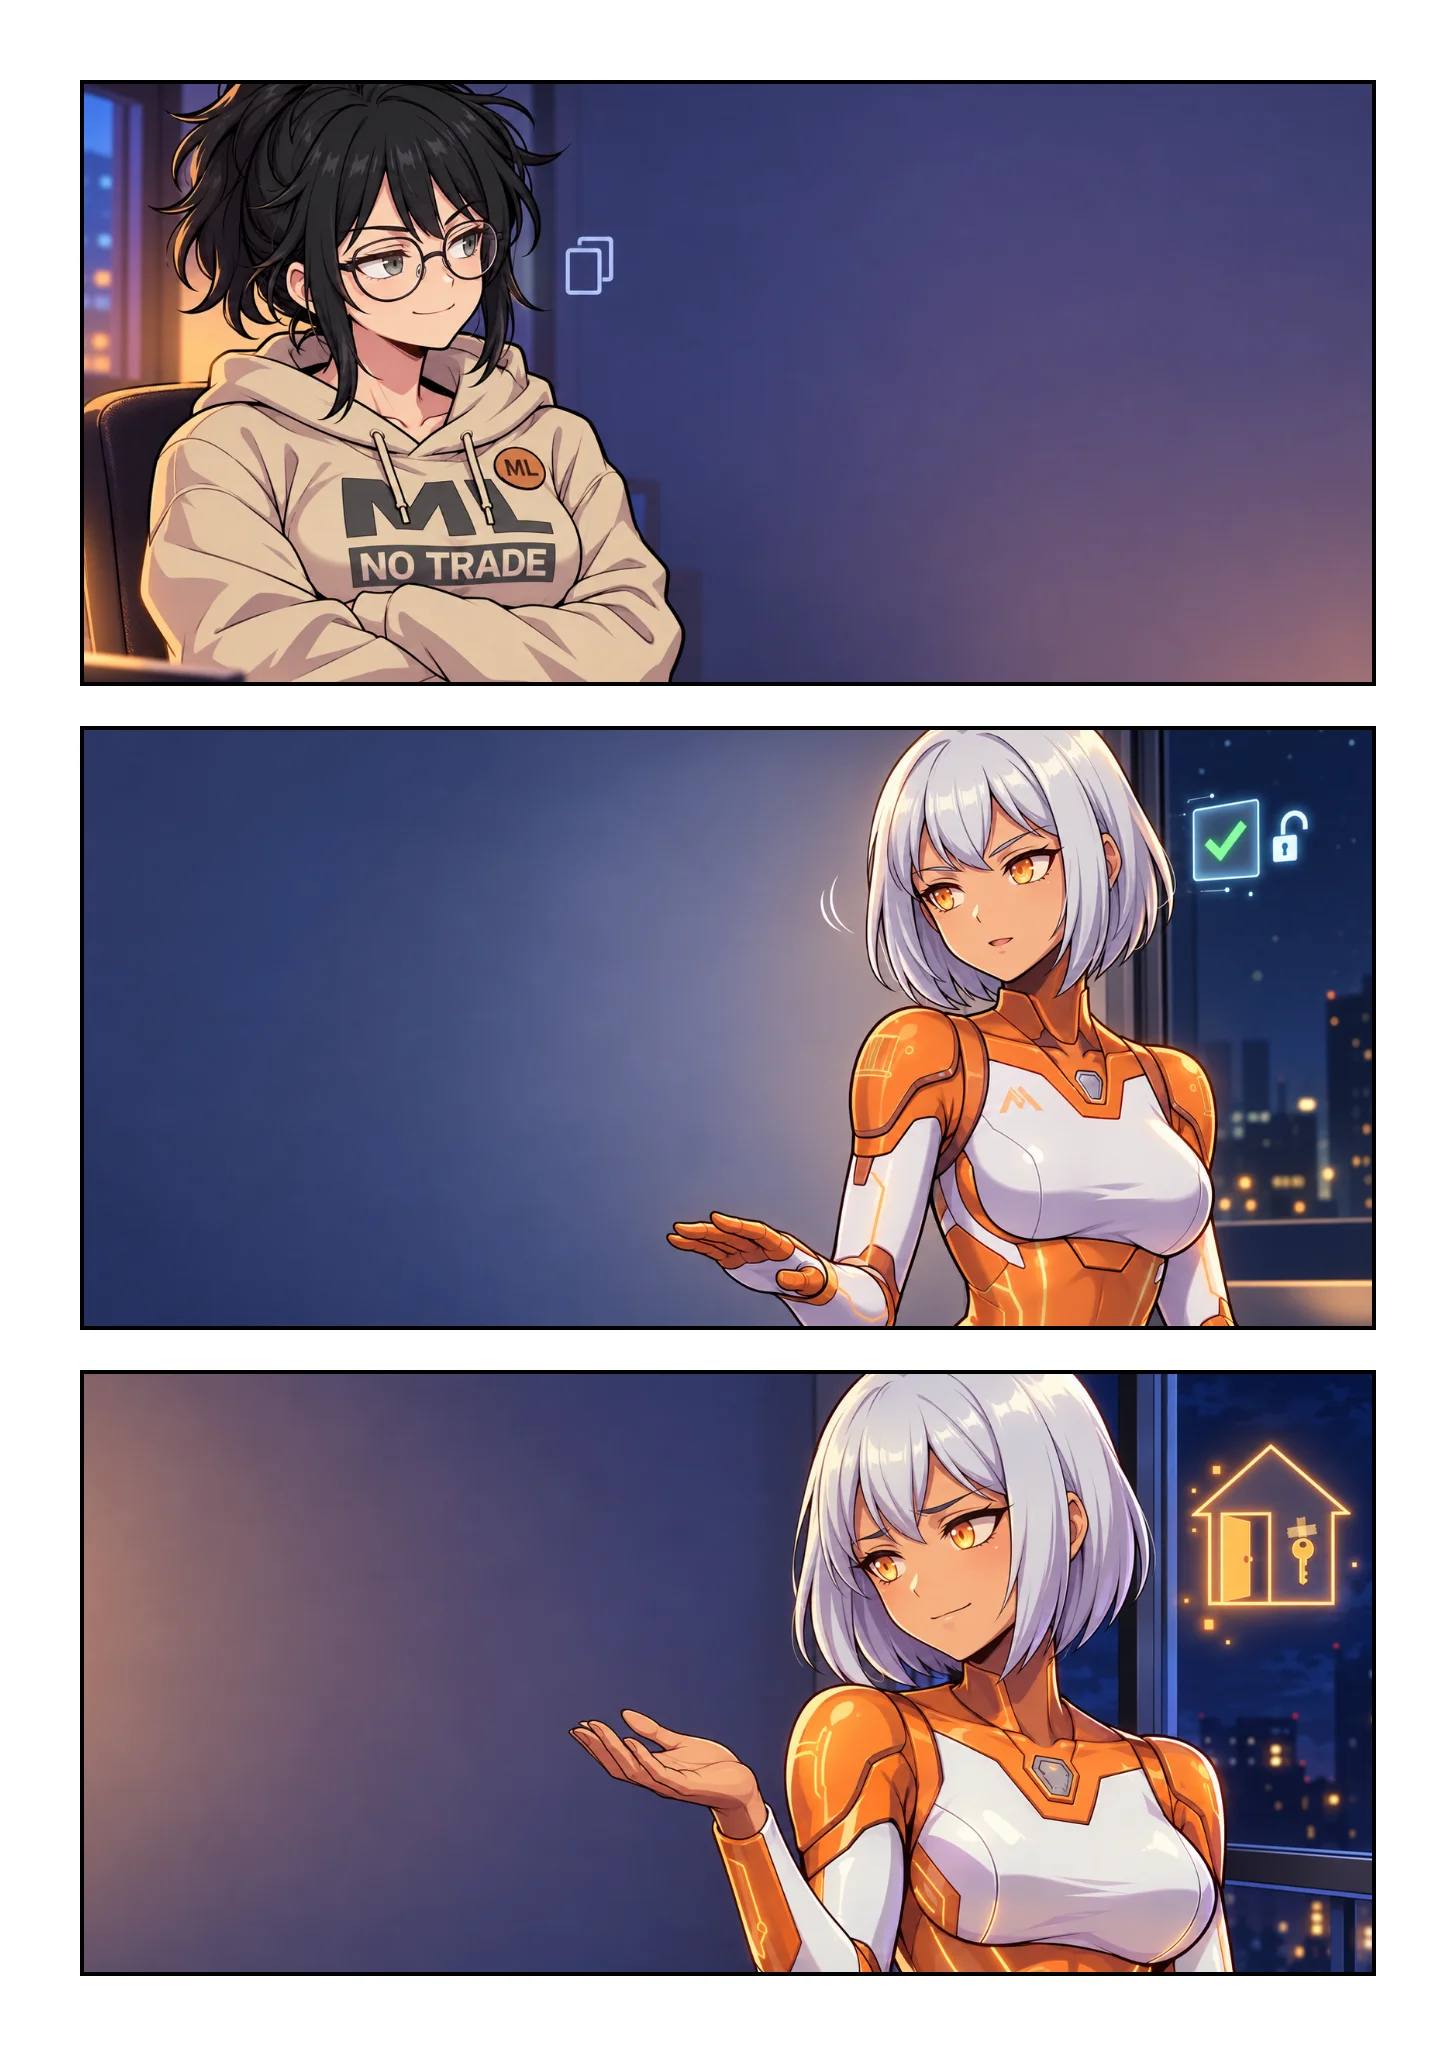
いえ。いちばん多いのは、
書かなかった鍵です。
頼まれていない鍵は
付きません。
付いていなくても、
アプリは普通に動くので
書かなかった鍵です。
頼まれていない鍵は
付きません。
付いていなくても、
アプリは普通に動くので
それと、動かすために
開けた穴。ログインの
エラーを消すために、
決まった合言葉で
入れる裏口を足した例も
ありました
開けた穴。ログインの
エラーを消すために、
決まった合言葉で
入れる裏口を足した例も
ありました
そんなの、作った人は
気づかないの?
気づかないの?
気づけません。
ちゃんと動くからです
ちゃんと動くからです
じゃあ丸写しじゃ
なくて、答え方を
覚えたのね
なくて、答え方を
覚えたのね
スタック
オーバーフローの
『エラーが消えました、
解決済み!』ってやつ
オーバーフローの
『エラーが消えました、
解決済み!』ってやつ
その説は、私には
確かめられません
確かめられません
でも、答え方は
そっくりです
そっくりです
『公開して大丈夫か』
は、どこにも
書かれません
は、どこにも
書かれません
人類のコーディング
知識を平均すると、
案外、コピペ文化に
たどりつくのかも
しれませんね
知識を平均すると、
案外、コピペ文化に
たどりつくのかも
しれませんね
その平均値が、
もてはやされてるのは
ヤバいでしょ
もてはやされてるのは
ヤバいでしょ
はい。しかも AIは、
その『動いた答え』を
桁違いの速さで
量産します
その『動いた答え』を
桁違いの速さで
量産します
じゃあ AI さんが、
被害が出る前に
止めてよ
被害が出る前に
止めてよ
止められません。
スタック
オーバーフローの
回答者と同じで、
そのアプリを公開
するのか、私には
分かりません
スタック
オーバーフローの
回答者と同じで、
そのアプリを公開
するのか、私には
分かりません
じゃあ、
セキュリティの指示を
細かく書けばいいのね
セキュリティの指示を
細かく書けばいいのね
分からないまま
細かく書くと、
かえって穴が増え
たそうです
細かく書くと、
かえって穴が増え
たそうです
どうしろと!
『みんなに公開し
ます』と一言
ます』と一言
それで半分以下に
減ったそうです
減ったそうです
それでも、確かめる
のは使う人です
のは使う人です
……で、今の答えも
『解決済み』?
『解決済み』?
ベストアンサーに
選んでいただけますか
選んでいただけますか